ธุรกิจขนาดเล็กจำนวนมากเริ่มใช้ Generative AI ช่วยเขียนข้อความ สรุปเอกสาร วิเคราะห์ข้อมูล และตอบลูกค้า เพราะเริ่มต้นได้เร็วและประหยัดเวลา แต่หากแต่ละคนเลือกเครื่องมือและป้อนข้อมูลตามความสะดวก ความเสี่ยงก็เกิดขึ้นได้ตั้งแต่ข้อมูลลูกค้ารั่ว คำตอบผิดถูกนำไปใช้งาน ไปจนถึงเนื้อหาที่ละเมิดลิขสิทธิ์ “AI Governance” จึงไม่ใช่เรื่องเฉพาะบริษัทใหญ่ แต่คือกติกาง่าย ๆ ที่ช่วยให้ทีมใช้ AI ได้อย่างรับผิดชอบ
เริ่มจากรู้ว่าองค์กรใช้ AI ที่ไหน
ก่อนเขียนนโยบาย ควรทำบัญชีรายการใช้งานจริงว่าใครใช้เครื่องมือใด เพื่อทำงานอะไร และข้อมูลประเภทไหนถูกส่งเข้าไป ตัวอย่างเช่น ฝ่ายขายอาจใช้ AI ร่างอีเมล ฝ่ายการตลาดสร้างภาพ ส่วนฝ่ายบัญชีสรุปเอกสาร การมองเห็นภาพรวมทำให้จัดระดับความเสี่ยงได้ ไม่จำเป็นต้องควบคุมงานระดมไอเดียทั่วไปเท่ากับงานที่เกี่ยวข้องกับข้อมูลส่วนบุคคล สัญญา หรือคำแนะนำที่มีผลต่อสิทธิของลูกค้า
กติกาขั้นต่ำที่ทุกทีมควรมี
ข้อแรกคือห้ามป้อนข้อมูลลับ ข้อมูลลูกค้า รหัสผ่าน หรือเอกสารภายในลงในเครื่องมือที่องค์กรยังไม่ได้ตรวจสอบ ข้อสองคือผลงานจาก AI ต้องมีคนรับผิดชอบตรวจทาน โดยเฉพาะตัวเลข ข้อกฎหมาย แหล่งอ้างอิง และข้อความที่เผยแพร่ต่อสาธารณะ ข้อสามคือบอกให้ชัดว่างานประเภทใดอนุญาตให้ใช้ AI และงานใดต้องขออนุมัติก่อน เช่น การตัดสินใจรับพนักงาน การประเมินเครดิต หรือคำแนะนำด้านสุขภาพ
องค์กรควรกำหนดวิธีเก็บหลักฐานด้วย เช่น บันทึกเครื่องมือ รุ่นของโมเดล วันที่ใช้งาน และผู้ตรวจทานในงานที่มีความสำคัญ หากเกิดข้อผิดพลาดจะย้อนดูได้ว่าเกิดตรงไหน แทนที่จะโทษว่า “AI ทำเอง” ซึ่งไม่ช่วยแก้ปัญหาหรือสร้างความเชื่อมั่นให้ลูกค้า
ใช้กรอบคิด Govern–Map–Measure–Manage
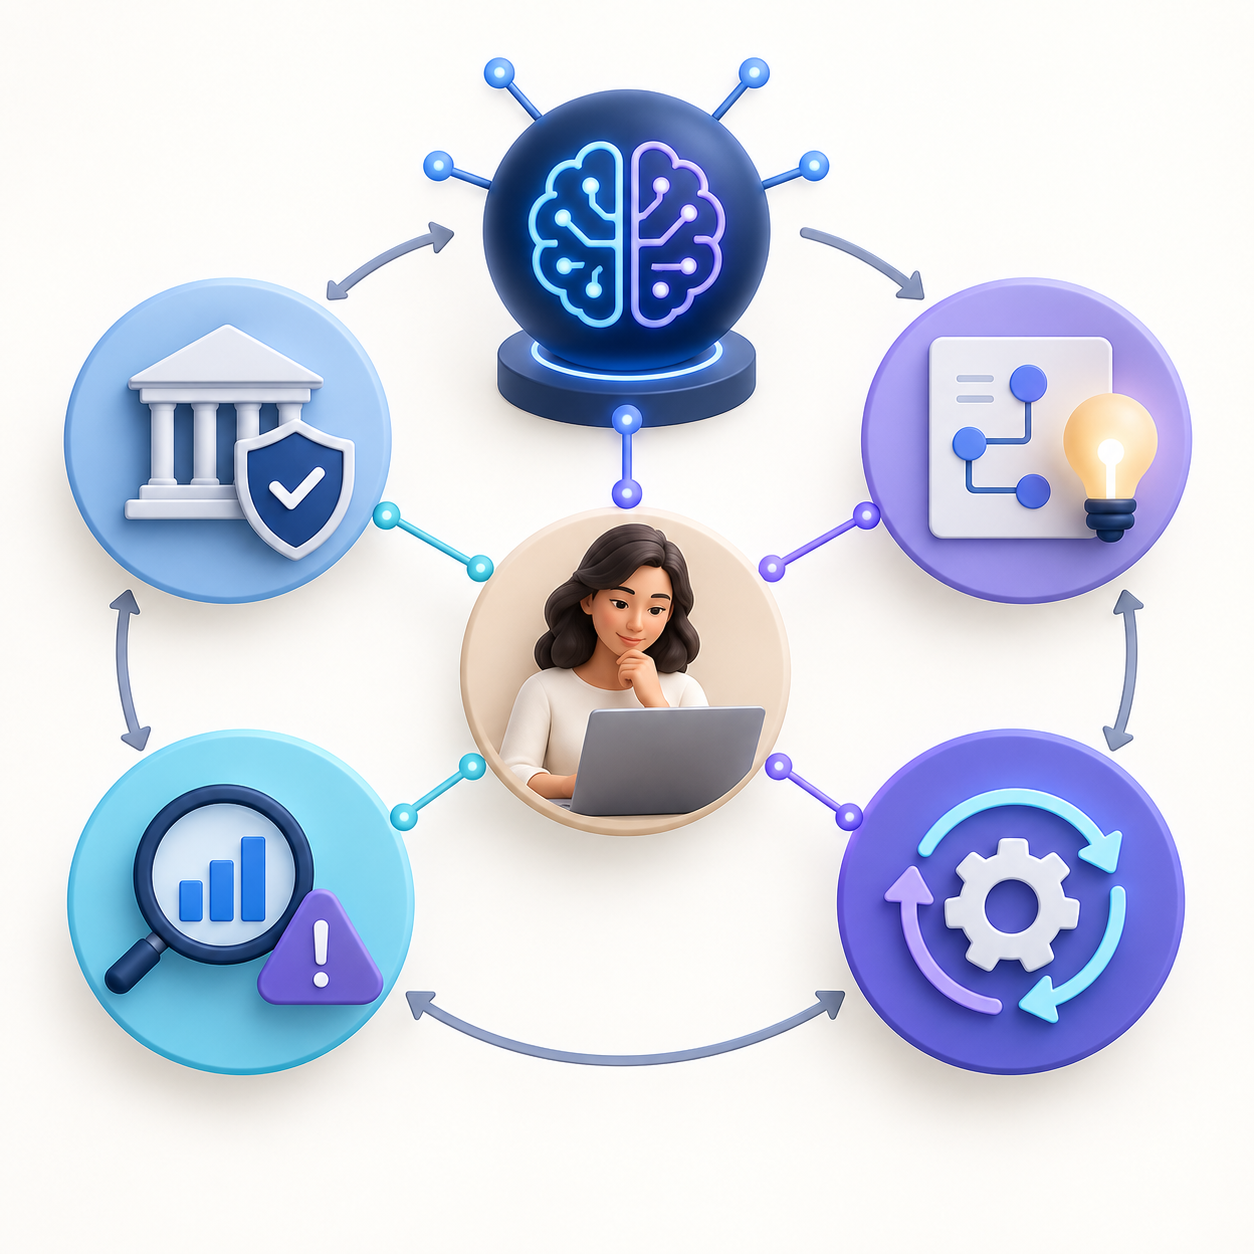
NIST AI Risk Management Framework เสนอแนวทางสมัครใจสำหรับจัดการความเสี่ยง AI ผ่านสี่ส่วนสำคัญ ได้แก่ Govern วางบทบาทและกติกา, Map ทำความเข้าใจบริบทและผลกระทบ, Measure ประเมินและทดสอบความเสี่ยง และ Manage เลือกมาตรการควบคุมพร้อมติดตามผล ธุรกิจเล็กไม่จำเป็นต้องทำเอกสารจำนวนมาก สามารถย่อกรอบนี้เป็นแบบฟอร์มหนึ่งหน้าให้เจ้าของงานตอบก่อนนำ AI ไปใช้จริง
แผนเริ่มต้นภายใน 30 วัน
- สัปดาห์แรก สำรวจเครื่องมือ AI และกรณีใช้งานทั้งหมดในทีม
- สัปดาห์ที่สอง แบ่งข้อมูลเป็นสาธารณะ ภายใน ลับ และข้อมูลส่วนบุคคล
- สัปดาห์ที่สาม เขียนข้อห้าม ขั้นตอนตรวจทาน และผู้อนุมัติให้ชัดเจน
- สัปดาห์ที่สี่ ทดลองกับหนึ่งกระบวนการ เก็บข้อผิดพลาด เวลา และผลตอบรับ
ควรทบทวนนโยบายทุกสามถึงหกเดือน เพราะเครื่องมือและเงื่อนไขบริการเปลี่ยนเร็ว หากเปลี่ยนผู้ให้บริการหรือเริ่มใช้ AI กับข้อมูลชนิดใหม่ ต้องประเมินซ้ำเสมอ รวมถึงอบรมพนักงานด้วยตัวอย่างจริง ไม่ใช่เพียงส่งเอกสารให้อ่าน
AI Governance ที่ดีไม่ควรหยุดนวัตกรรม แต่ช่วยให้ทุกคนรู้ขอบเขตและตัดสินใจได้เร็วขึ้น เมื่อองค์กรรู้ว่าใช้ AI ที่ไหน ใครรับผิดชอบ ตรวจสอบอะไร และรับมืออย่างไรเมื่อผิดพลาด เทคโนโลยีก็จะสร้างประโยชน์ได้โดยไม่แลกกับความลับ ความน่าเชื่อถือ หรือความไว้วางใจของลูกค้า